
OpenDKIM
OpenDKIM merupakan aplikasi open-source yang digunakan untuk menambahkan tanda tangan digital pada email menggunakan metode DomainKeys Identified Mail (DKIM).
Tujuannya adalah membantu server penerima memastikan bahwa email telah ditandatangani menggunakan private key yang sesuai dengan domain penandatangan dan bahwa bagian email yang dilindungi tidak mengalami perubahan selama pengiriman.
OpenDKIM umumnya digunakan bersama mail server seperti Postfix, termasuk pada infrastruktur SMTP Relay dan mail gateway.
Cara Kerja OpenDKIM
Secara sederhana, proses DKIM bekerja sebagai berikut:
- Email dikirim: Mail server memproses email keluar.
- DKIM Signing: OpenDKIM menandatangani email menggunakan private key.
- Verifikasi: Server penerima mengambil public key dari DNS untuk memverifikasi tanda tangan.
- Hasil: Jika tanda tangan valid, pemeriksaan DKIM menghasilkan status
pass.
DKIM membantu memverifikasi keaslian tanda tangan email, tetapi tidak secara otomatis menjamin email bebas dari spam.
DKIM Selector
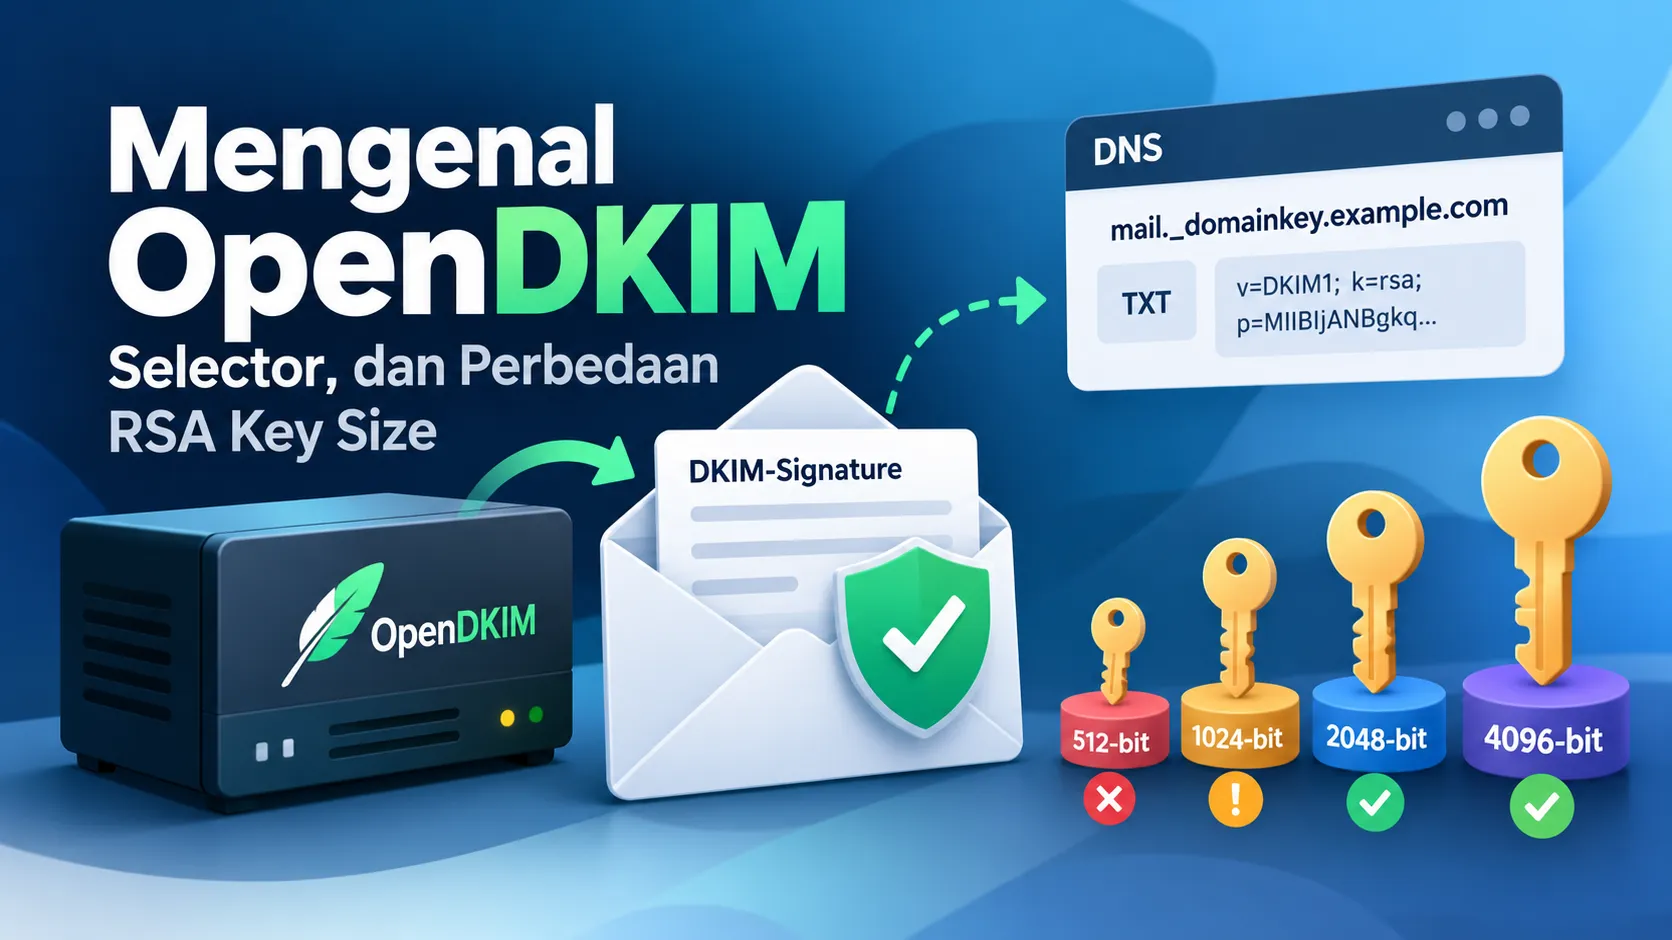
Salah satu komponen penting dalam OpenDKIM adalah selector. Selector merupakan nama yang digunakan untuk mengidentifikasi pasangan private key dan public key dalam sebuah domain.
Contohnya, domain example.com menggunakan selector bernama mail. Maka DNS record DKIM berada pada:
mail._domainkey.example.com
Satu domain dapat memiliki beberapa selector, misalnya:
default._domainkey.example.commail._domainkey.example.comrelay._domainkey.example.com
Dengan beberapa selector, setiap mail server dapat menggunakan pasangan key berbeda tanpa harus menggunakan domain yang berbeda.
RSA Key Size pada DKIM
Ketika membuat DKIM key, kita dapat menentukan ukuran RSA key yang digunakan. Beberapa ukuran yang dikenal adalah 512-bit, 1024-bit, 2048-bit, dan 4096-bit. Ukuran ini merupakan panjang RSA key, bukan ukuran selector.
| RSA Key Size | Keterangan |
|---|---|
| 512-bit | Tidak aman dan tidak diperbolehkan oleh standar DKIM saat ini |
| 1024-bit | Ukuran minimum yang diperbolehkan |
| 2048-bit | Direkomendasikan karena keamanan lebih kuat |
| 4096-bit | Lebih besar dan didukung untuk verifikasi, tetapi umumnya tidak diperlukan |
Contoh Membuat DKIM Key 2048-bit
Pada server yang sudah memiliki OpenDKIM Tools, kita dapat membuat RSA key 2048-bit menggunakan perintah:
opendkim-genkey -b 2048 -s mail -d example.comKeterangan:
-b 2048menentukan ukuran RSA key.-s mailmenentukan selector.-d example.commenentukan domain.
Perintah tersebut menghasilkan dua file:
mail.private— private key untuk menandatangani email.mail.txt— berisi DNS TXT record untuk publikasi public key.
Public key dipublikasikan melalui DNS, sedangkan private key disimpan dan digunakan oleh OpenDKIM.
Kesimpulan
OpenDKIM merupakan salah satu solusi untuk menerapkan DKIM signing pada mail server. Dalam konfigurasinya, terdapat dua hal yang perlu dibedakan, yaitu selector sebagai identitas key dan RSA key size sebagai ukuran kunci kriptografi.
RSA 512-bit sudah tidak memenuhi standar keamanan DKIM saat ini. Sementara itu, RSA 1024-bit masih diperbolehkan sebagai ukuran minimum, tetapi RSA 2048-bit lebih direkomendasikan untuk konfigurasi baru.
Referensi:
Leave a Reply